 Test gratuit pour connaître votre aptitude à la vente
 Calculateur de pipeline de ventes
Qu'est-ce que la HIPAA ?
HIPAA La loi HIPAA (Health Insurance Portability and Accountability Act) est une loi fédérale américaine qui protège les informations de santé sensibles des patients contre toute divulgation sans leur consentement ou leur connaissance.
Ces règles s'appliquent à toutes les entités, appelées “ entités couvertes ”, qui recueillent, stockent, transmettent ou utilisent des IPS. Ces entités couvertes sont tenues de garantir la confidentialité, la disponibilité et la sécurité des IPS et doivent respecter la réglementation de la règle de confidentialité concernant l'utilisation et la divulgation des IPS.
Cela inclut la mise en œuvre mesures de sauvegarde pour protéger les informations de santé protégées confidentialité dans le CRM et en restreignant son utilisation et sa divulgation aux seules fins autorisées.
La règle de confidentialité accorde également aux individus le droit d'accéder à leurs IPHI et de les contrôler, y compris le droit de demander une copie de leurs IPHI, de faire corriger des erreurs dans leurs IPHI et d'être informés de toute utilisation ou divulgation non autorisée de leurs IPHI.
Qui doit respecter la HIPAA ?
1. Fournisseurs de soins de santé
Tant qu'ils échangent des données, “ fournisseur de soins de santé ” désigne presque toutes les parties impliquées dans les pratiques médicales :
- Médecins
- Cliniques
- Psychologues
- Médecins chiropraticiens
- Chiropraticiens
- Maisons de retraite
- Pharmacies
2. Régimes d'assurance maladie
Il comprend les compagnies d'assurance maladie, les HMO, les régimes de santé d'entreprise et les programmes gouvernementaux qui prennent en charge les frais de santé (Medicare, Medicaid).
3. Centres de traitement de l'information médicale
Les centres de compensation de soins de santé transforment les informations de santé non standard qu'ils reçoivent d'une autre entité en un format standard.
4. Partenaires commerciaux
Les tiers qui fournissent des services à une entité couverte et qui utilisent ou divulguent des informations de santé protégées sont considérés comme des partenaires commerciaux. Cela inclut les entités basées à l'étranger, telles que les prestataires de services de gestion et les sous-traitants de données (plateforme CRM).
La loi HIPAA stipule que tous les renseignements personnels sur la santé détenus ou transmis par une entité couverte, indépendamment de la manière dont il est collecté, partagé, transmis ou stocké, est soumis aux exigences de la loi sur la protection de la vie privée (Privacy Act).
Informations de santé protégées (PHI)
Selon les règles de la HIPAA, la HIPAA s'applique à l'ensemble des 18 éléments d“” information sur la santé identifiable » détenus ou divulgués par une entité couverte ou son partenaire commercial, qu'ils soient sous forme électronique, papier ou orale.
- Nom
- Adresse
- Date de naissance
- Numéro de sécurité sociale
- Antécédents médicaux
- Photographies
Noms, adresses et numéros de téléphone ne constituent pas des IPH, à moins de les associer à des détails médicaux, des services de santé ou des traitements.
Lors de l'envoi de rappels de rendez-vous, par exemple, il est préférable d'éviter d'inclure des détails spécifiques. Écrivez simplement quelque chose comme “ Je vous rappelle votre rendez-vous du [date] à [lieu] ”. Inutile de mentionner le traitement ou la spécialité.
Violations les plus courantes de la HIPAA
Les violations de la HIPAA les plus courantes sont celles commises en interne, généralement en raison d'un manque de diligence dans le respect des directives de la règle.
Les organisations peuvent enfreindre les règles en ne protégeant pas les informations des patients, en ne formant pas les employés à la protection des données confidentielles et en n'éliminant pas correctement les dossiers sensibles.
Parmi les autres infractions figurent le fait de ne pas fournir aux patients les avis nécessaires concernant leurs informations de santé, de ne pas respecter les procédures appropriées pour demander et accorder l'accès aux dossiers médicaux, et de ne pas surveiller ni auditer correctement l'accès des employés aux données confidentielles.
Même des infractions apparemment mineures peuvent entraîner de graves conséquences, telles que de lourdes amendes et une peine de prison potentielle.
Les infractions courantes comprennent :
- Publication d'informations de santé protégées en ligne
- Envoi d'informations médicales protégées par erreur
- Cambriolage de bureau
- Cyberattaque
Mesures de sécurité techniques HIPAA
Les mesures de sécurité techniques sont “ la technologie ainsi que la politique et les procédures relatives à son utilisation qui protègent les informations de santé protégées électroniques et en contrôlent l'accès ”.
Une entité couverte doit mettre en œuvre des mesures de sécurité qui sont raisonnables et appropriées pour son organisation afin de maintenir les normes de protection nécessaires.
Ces mesures doivent être raisonnable et approprié pour leur organisation, en tenant compte de la taille, de la complexité et de la portée de leurs activités, ainsi que des risques potentiels pour les informations de santé protégées dont ils ont la charge.
Les mesures comprennent des garanties administratives, physiques et techniques pour assurer la confidentialité, l'intégrité et la disponibilité de l'information.
De plus, ils doivent disposer d'un processus en place pour réexaminer régulièrement leurs mesures de sécurité et les mettre à jour si nécessaire afin de garantir qu'elles restent adéquates et efficaces.
Contrôle d'accès
Il doit être mis en place pour garantir que seules les personnes ayant besoin d'accéder aux IPH y aient accès. Les contrôles d'accès doivent permettre aux utilisateurs autorisés d'accéder uniquement au minimum d'informations nécessaires à l'exercice de leurs fonctions.
Intégrité
De plus, en tant qu'entité couverte, vous devez mettre en œuvre des politiques et des procédures pour protéger les IPHI contre toute modification ou destruction non autorisée.
Les organisations peuvent également déterminer comment des sources externes pourraient altérer l'intégrité des informations. Des journaux d'audit et des sauvegardes sécurisées contribueront à maintenir l'intégrité des données.
Transmission sécurisée des données
Les organisations de santé dépendent également d'échanges de données sécurisés (sécurité des données), en particulier en raison de l'essor des dossiers médicaux électroniques et des échanges d'informations de santé (EIS).
Certification CRM conforme à la norme HIPAA
La loi sur la portabilité et la responsabilité de l'assurance santé (HIPAA) établit des règles strictes, mais Il ne fournit aucune certification officielle pour les logiciels, les entreprises ou les particuliers. Chaque organisation doit veiller à respecter elle-même les mesures de protection requises.
Transmission d'informations de santé protégées par e-mail
Le HHS considère le consentement comme implicite si un individu fournit une adresse e-mail à un prestataire de soins de santé ou initie une communication par e-mail. Néanmoins, vous devez avertir des risques potentiels liés au partage d'informations PHI par e-mail et documenter ces informations.
Conformément à directives du HHS Concernant les exigences de la HIPAA en matière de courrier électronique, il est essentiel de mettre en œuvre des mesures de protection raisonnables pour la transmission des ICP par e-mail, de respecter la norme du minimum nécessaire et de veiller à ce que la transmission électronique des ICP soit conforme à la règle de sécurité.
Malgré ces directives, l'envoi d'informations de santé protégées (PHI) par e-mail est fortement déconseillé. Nous recommandons des méthodes alternatives, telles qu'un stockage protégé par mot de passe et accessible uniquement via des connexions sécurisées (https).
Une solution pratique pour envoyer des informations confidentielles par e-mail est Secret Once (secretonce.com), qui est gratuit mais permet également les transferts de fichiers dans la version professionnelle.
CRM pour améliorer l'expérience patient
Offrir d'excellents soins médicaux peut être à la fois simple et complexe selon la situation. Pour certains professionnels de la santé, prodiguer des soins de qualité peut être relativement simple.
Cependant, pour d'autres, dispenser de the soins médicaux de qualité peut être un processus long et fastidieux. Le diagnostic et le traitement des patients peuvent impliquer un examen minutieux des symptômes et des antécédents médicaux, la prescription et l'interprétation des résultats d'examens, ainsi que l'exploration de différents traitements et médicaments.
De plus, les professionnels de la santé doivent également prendre en compte le mode de vie, l'origine culturelle et les préférences personnelles de leur patient lors de l'élaboration d'un plan de traitement efficace.
De nombreux travailleurs redoutent les tâches routinières liées à leur poste, telles que la prise de rendez-vous, l'orientation vers des spécialistes et l'information des patients concernant les résultats de leurs examens. Ces tâches peuvent nuire à la qualité de l'expérience offerte aux patients.
Ces défis étaient exactement ce que CRM – Le logiciel de gestion de la relation client CRM – était censé résoudre.
Les équipes commerciales du secteur de la santé peuvent utiliser un logiciel CRM pour améliorer leurs opérations et fidélisation des patients.
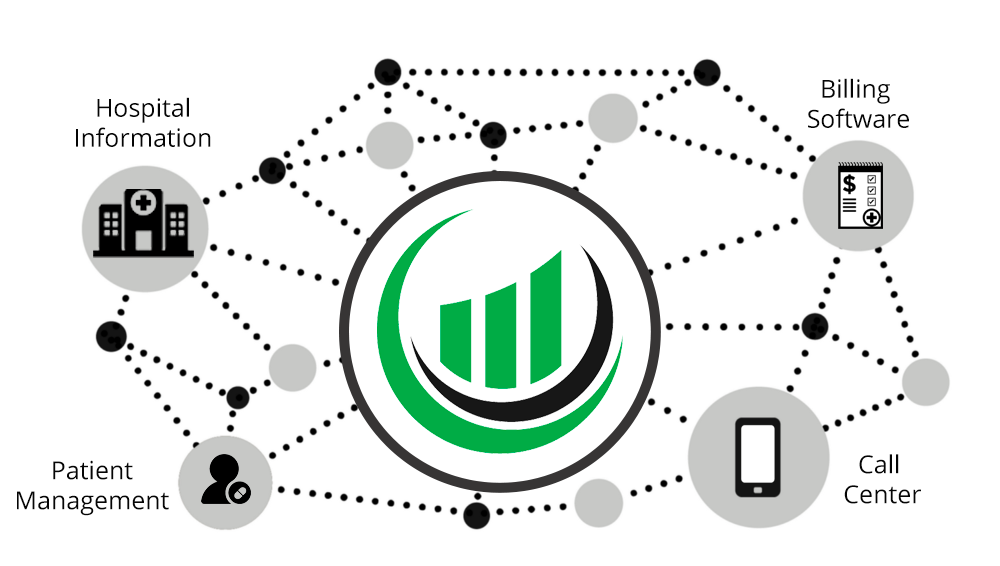
Les organisations qui souhaitent relier leur compte CRM à un dossier médical électronique (DHE) peuvent utiliser les API et les widgets de notre Portail CRM pour permettre des intégrations avec d'autres applications et la personnalisation du contenu.
Grâce à notre API, vous pouvez synchroniser vos données CRM avec des applications externes et des bases de données en temps réel.
De cette façon, vous disposez dans Onpipeline de toutes les informations dont vous avez besoin, telles que les informations sur les hôpitaux, les détails de facturation ou toute autre donnée pertinente au cours du processus de vente.
Notre API est facile à utiliser, même pour des développeurs de niveau intermédiaire. Si vous avez besoin d'un support technique ou d'informations, notre équipe est à votre disposition pour vous aider.
Qu'est-ce qu'un accord de partenaire commercial ?
Le HHS affirme que toute personne qui effectue des tâches nécessitant un accès à des informations de santé protégées (PHI) pour le compte d'une entité couverte est considérée comme un associé commercial.
Cette personne ou cette organisation peut également fournir des services à une entité couverte. Des exemples de services incluent des examens, des services juridiques, des fournisseurs de services infonuagiques (CSP) et des CRM conformes à la HIPAA. .
La HIPAA autorise les entités couvertes à divulguer des informations de santé protégées uniquement pour aider l'entité couverte dans ses activités de soins de santé.
Un accord de partenariat commercial (BAA) est utilisé pour établir les responsabilités d'un partenaire commercial en ce qui concerne la protection des informations de santé protégées (PHI) d'un patient (conformité à la HIPAA). Cet accord décrit les attentes et les exigences des deux parties et est juridiquement contraignant.
Qu'est-ce qu'une solution CRM pour la santé ?
C'est un système de gestion de l'acquisition des patients, des relations avec les patients, des informations sur les patients, des interactions et des dépenses. Vous pouvez mettre à jour les détails de tous vos patients sur une seule plateforme et obtenir une vue complète en temps réel.
Grâce à notre CRM facile à utiliser, votre organisation de santé a la possibilité de ajouter des champs personnalisés pour répondre au mieux à vos besoins individuels.
Vous pouvez obtenir une variété de vues pour offrir des expériences personnalisées, vous permettant d'accéder aux données démographiques des patients, aux données des patients, aux activités, aux conversations, aux appels téléphoniques, aux e-mails et bien plus encore.
Avec Onpipeline, vous pouvez surveiller votre parcours de soins du premier contact jusqu'à la résolution complète de leurs besoins, offrant de meilleurs soins et des opérations plus efficaces.
Le système Onpipeline est-il conforme à la loi HIPAA ?
Onpipeline CRM est conforme à la loi HIPAA Logiciel CRM. Nous respectons les mesures de protection physiques et techniques requises par la HIPAA.
Nous chiffrons les données stockées sur nos serveurs. La transmission des données s'effectue via HTTPS / Secure Sockets Layer, pour lequel nous obtenons une note globale A+ (qui est le maximum).
Authentification à deux facteurs (2FA)
Empêchez l'accès non autorisé aux comptes d'utilisateurs, même en cas de compromission d'un mot de passe. En mettant en œuvre l'authentification à deux facteurs (2FA), une couche de sécurité supplémentaire est introduite. Cela implique la génération d'un code de vérification unique à usage unique qui est envoyé dans la boîte de réception e-mail de l'utilisateur à chaque tentative de connexion avec ses identifiants et son mot de passe.
Restriction IP
La définition d'adresses IP particulières pour autoriser l'accès au compte est un outil utile pour restreindre l'entrée uniquement aux utilisateurs situés dans une zone spécifique (telle que le bureau ou un VPN). Tout utilisateur tentant de se connecter avec une adresse IP qui n'est pas reconnue et incluse dans la liste spécifiée recevra un message d'erreur et se verra interdire de progresser davantage.