 Quiz gratuito per conoscere la tua attitudine alle vendite
 Calcolatore della pipeline di vendita
Cos'è l'HIPAA?
HIPAA L'HIPAA (Health Insurance Portability and Accountability Act) è una legge federale degli Stati Uniti che protegge le informazioni sanitarie sensibili dei pazienti dall'essere divulgate senza il loro consenso o la loro conoscenza.
Queste regole valgono per tutte le entità, note come “Entità Coperte”, che raccolgono, memorizzano, trasmettono o usano le PHI. Queste Entità Coperte devono garantire la riservatezza, la disponibilità e la sicurezza delle PHI e rispettare i regolamenti della Privacy Rule sull'uso e la divulgazione delle PHI.
Questo include l'implementazione tutele per proteggere i dati sanitari privacy nel CRM e limitandone l'uso e la divulgazione ai soli scopi autorizzati.
La Normativa sulla Privacy dà anche alle persone il diritto di accedere e controllare i propri dati sanitari, tra cui quello di chiederne una copia, correggere eventuali errori e ricevere una notifica in caso di usi o divulgazioni non autorizzate.
Chi deve seguire l'HIPAA?
Operatori sanitari
Finché si scambiano dati, per “operatore sanitario” si intende praticamente qualsiasi soggetto coinvolto nelle pratiche mediche:
- I dottori
- Cliniche
- Psicologi
- Medici chiropratici
- Chiropratici
- Case di riposo
- Farmacie
Piani sanitari
Ci rientrano compagnie assicurative sanitarie, HMO, piani sanitari aziendali e programmi governativi che pagano per l'assistenza sanitaria (Medicare, Medicaid).
3. Organismi di compensazione sanitaria
I clearinghouse sanitari elaborano le informazioni sulla salute non standard che ricevono da un'altra entità trasformandole in un formato standard.
4. Soci in affari
Le terze parti che offrono servizi a un'entità coperta e usano o rivelano informazioni sanitarie protette sono considerate business associate. Questo include entità con sede all'estero, come società di gestione e responsabili del trattamento dati (piattaforme CRM).
La normativa HIPAA stabilisce che tutte le informazioni sanitarie personali identificabili detenute o trasmesse da parte di un'entità coperta, a prescindere da come venga raccolta, condivisa, trasmessa o memorizzata, è soggetta ai requisiti del Privacy Act.
Informazioni sanitarie protette
Secondo le regole HIPAA, l'HIPAA si applica a tutti i 18 campi di “informazioni sanitarie identificabili personalmente” possedute o divulgate da un'Entità Coperta o dal suo Business Associate, che siano in formato elettronico, cartaceo o orale.
- Nome
- Indirizzo
- Data di nascita
- codice fiscale
- Anamnesi
- Fotografie
Nomi, indirizzi e numeri di telefono non costituiscono PHI, a meno che tu non li colleghi a dettagli medici, servizi sanitari o trattamenti.
Quando mandi promemoria per gli appuntamenti, per esempio, è meglio evitare di mettere dettagli specifici. Scrivi semplicemente qualcosa tipo “Ti ricordo il tuo appuntamento il [data] a [luogo]”. Non serve menzionare il trattamento o la specialità.
Le violazioni HIPAA più comuni
Le violazioni dell'HIPAA più comuni sono quelle commesse internamente, di solito a causa di una scarsa attenzione nel seguire le linee guida della norma.
Le organizzazioni possono violare le regole non proteggendo le informazioni dei pazienti, non formando i dipendenti su come tutelare i dati riservati e non smaltendo correttamente i documenti sensibili.
Altre violazioni includono il mancato invio delle informative necessarie ai pazienti riguardo alle loro informazioni sulla salute, il mancato rispetto delle procedure corrette per richiedere e concedere l'accesso alle cartelle cliniche, e il mancato monitoraggio e controllo adeguato dell'accesso dei dipendenti ai dati riservati.
Anche infrazioni apparentemente minori possono portare a conseguenze serie, come multe salate e il rischio di galera.
Le violazioni più comuni includono:
- Pubblicare dati sanitari riservati online
- Ho inviato per errore dei dati sanitari protetti
- Furto in ufficio
- Attacco informatico
Misure di sicurezza tecniche HIPAA
Le misure di sicurezza tecniche sono “la tecnologia e le relative politiche e procedure di utilizzo che proteggono le informazioni sanitarie elettroniche protette e ne controllano l'accesso”.
Un'entità coperta deve implementare misure di sicurezza ragionevoli e appropriate per la propria organizzazione al fine di mantenere gli standard di protezione necessari.
Queste misure devono essere ragionevole e appropriato per la loro organizzazione, tenendo conto delle dimensioni, della complessità e della portata delle loro attività, nonché dei potenziali rischi per le informazioni protette sulla salute che sono tenuti a proteggere.
Le misure includono protezioni amministrative, fisiche e tecniche per garantire la riservatezza, l'integrità e la disponibilità delle informazioni.
Inoltre, dovrebbero avere una procedura per rivedere regolarmente le misure di sicurezza e aggiornarle quando necessario per fare in modo che restino adeguate ed efficaci.
Controllo accessi
Ci devono essere dei sistemi per fare in modo che solo chi ha bisogno di accedere alle PHI possa farlo. I controlli di accesso dovrebbero permettere agli utenti autorizzati di accedere solo alle informazioni strettamente necessarie per svolgere il loro lavoro.
Integrità
In più, dato che sei un'entità coperta, devi mettere in pratica politiche e procedure per proteggere le PHI da modifiche o distruzioni non autorizzate.
Le organizzazioni possono anche capire in che modo le fonti esterne potrebbero compromettere l'integrità delle informazioni. I log di audit e i backup sicuri aiuteranno a mantenere l'integrità dei dati.
Trasmissione dati sicura
Anche le organizzazioni sanitarie dipendono da scambi di dati sicuri (sicurezza dei dati), soprattutto a causa della diffusione delle cartelle cliniche elettroniche e dello scambio di informazioni sanitarie (HIE).
Certificazione CRM conforme a HIPAA
L'Health Insurance Portability and Accountability Act stabilisce regole rigide, ma non rilascia nessuna certificazione ufficiale per software, aziende o singoli. Ogni organizzazione deve assicurarsi di seguire le tutele richieste per conto proprio.
Trasmettere dati sanitari via email
L'HHS considera il consenso implicito se una persona fornisce a un operatore sanitario un indirizzo email o avvia una comunicazione via email. Tuttavia, dovresti avvisare sui potenziali rischi della condivisione di PHI via email e documentare questa informazione.
In base a Le linee guida dell'HHS per quanto riguarda i requisiti HIPAA per le email, è fondamentale mettere in pratica misure di protezione ragionevoli per l'invio di PHI via email, seguire il principio del minimo necessario e fare in modo che la trasmissione elettronica delle PHI rispetti la Security Rule.
Nonostante queste linee guida, è sconsigliatissimo inviare PHI via email. Ti consigliamo metodi alternativi, come lo spazio di archiviazione protetto da password accessibile solo tramite connessioni sicure (https).
Una soluzione pratica per inviare informazioni riservate via email è Secret Once (secretonce.com), che è gratis ma permette anche il trasferimento di file nella versione business.
CRM per migliorare l'esperienza del paziente
Offrire un'ottima assistenza medica può essere sia semplice che complesso a seconda della situazione. Per alcuni professionisti sanitari, garantire cure di qualità può essere una cosa abbastanza semplice.
Per altri, invece, offrire un'ottima assistenza medica può essere una seccatura lunga e noiosa. Diagnosticare e curare i pazienti può significare esaminare con attenzione i sintomi e la storia clinica, prescrivere e interpretare gli esami, ed esplorare diverse cure e medicinali.
Inoltre, i medici devono considerare anche lo stile di vita, il contesto culturale e le preferenze personali del paziente quando creano un piano di trattamento efficace.
Molti lavoratori detestano i compiti di routine del loro lavoro, come fissare appuntamenti, fare prescrizioni e aggiornare i pazienti sui risultati degli esami. Queste attività possono distogliere l'attenzione dall'offrire un'esperienza di alta qualità ai pazienti.
Queste sfide erano proprio quello che CRM – che il software di Customer Relationship Management CRM – avrebbe dovuto risolvere.
I team di vendita nel settore sanitario possono usare il software CRM per migliorare le operazioni e fidelizzazione dei pazienti.
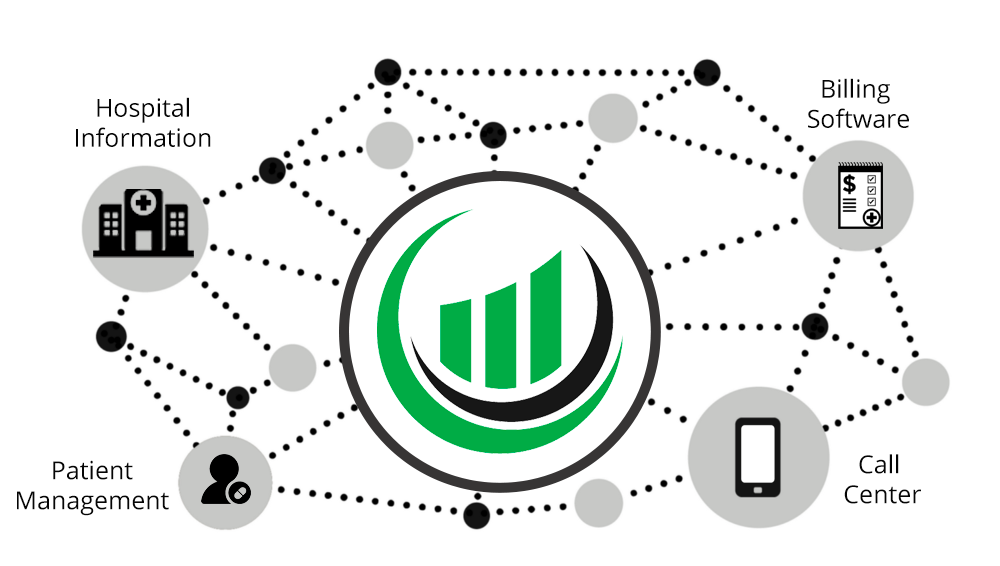
Le organizzazioni che vogliono collegare il loro account CRM all'EHR possono usare le API e i Widget dal nostro portale CRM per abilitare le integrazioni con altre app e la personalizzazione dei contenuti.
Con la nostra API, puoi sincronizzare i dati del tuo CRM con app esterne e database in tempo reale.
In questo modo, puoi avere tutte le informazioni che ti servono direttamente su Onpipeline, come i dati degli ospedali, i dettagli di fatturazione o qualsiasi altra info utile durante la trattativa.
La nostra API è facilissima da usare anche per sviluppatori di livello medio. Se ti serve supporto tecnico o informazioni, il nostro team è a disposizione per darti una mano.
Cos'è un Business Associate Agreement?
L'HHS dice che chiunque fa cose che servono per accedere alle PHI per conto di un'entità coperta è considerato un Business Associate.
Questa persona o organizzazione potrebbe anche offrire servizi a un'entità coperta. Esempi di servizi includono revisioni, servizi legali, Cloud Service Provider (CSP) e CRM conformi a HIPAA. .
L'HIPAA autorizza le entità coperte a divulgare le informazioni sanitarie protette solo per aiutarle nelle loro attività sanitarie.
Una accordo di socio in affari (BAA) serve a definire le responsabilità di un business associate riguardo alla protezione delle PHI di un paziente (conformità HIPAA). Questo accordo delinea le aspettative e i requisiti di entrambe le parti ed è legalmente vincolante.
Che cos'è un CRM sanitario?
È un sistema per gestire l'acquisizione, le relazioni, le informazioni, le interazioni e le spese dei pazienti. Puoi aggiornare i dati di tutti i tuoi pazienti su un'unica piattaforma e avere una panoramica completa in tempo reale.
Con il nostro CRM facile da usare, la tua struttura sanitaria ha la possibilità di aggiungi campi personalizzati per soddisfare al meglio le tue esigenze.
Puoi ottenere una serie di viste per offrire esperienze personalizzate, permettendoti di accedere ai dati demografici dei pazienti, ai dati dei pazienti, alle attività, alle conversazioni, alle telefonate, alle email e molto altro ancora.
Con Onpipeline puoi monitorare i tuoi percorso del paziente dal primo contatto fino alla risoluzione completa dei loro problemi, offrendo un'assistenza migliore e operazioni più efficienti.
Onpipeline è conforme alle normative HIPAA?
Onpipeline CRM è conforme a HIPAA Software CRM. Soddisfiamo le misure di sicurezza fisiche e tecniche richieste dall'HIPAA.
CIFRIAMO I DATI SALVATI SUI NOSTRI SERVER. LA TRASMISSIONE DEI DATI AVVIENE TRAMITE HTTPS / SECURE SOCKETS LAYER, DOVE OTTENIAMO UN RATING GLOBALE A+ (CHE È IL MASSIMO).
Autenticazione a due fattori (2FA)
Impedisci l'accesso non autorizzato agli account utente, anche se la password viene compromessa. Implementando l'autenticazione a due fattori (2FA), aggiungi un ulteriore livello di sicurezza. Questo metodo prevede la generazione di un codice di verifica unico e monouso che viene inviato all'email dell'utente ogni volta che prova ad accedere con le sue credenziali.
Restrizione IP
Definire specifici indirizzi IP per consentire l'accesso all'account è uno strumento utile per limitare l'ingresso solo agli utenti che si trovano in una certa zona (come l'ufficio o una VPN). Qualsiasi utente che prova a fare il login con un IP non riconosciuto e non incluso nella lista riceverà un messaggio di errore e non potrà andare avanti.