 Quiz gratuito para descobrir a sua aptidão para vendas
 Calculadora de Pipeline de Vendas
O que é a HIPAA?
HIPAA (Lei de Portabilidade e Responsabilidade de Seguros de Saúde) é uma lei federal dos EUA que protege as informações confidenciais de saúde dos pacientes contra divulgação sem o seu consentimento ou conhecimento.
Essas regras se aplicam a todas as entidades, conhecidas como “Entidades Cobertas”, que coletam, armam, transmitem ou usam PHI. Essas Entidades Cobertas devem garantir a confidencialidade, disponibilidade e segurança das PHI e devem cumprir os regulamentos da Regra de Privacidade referentes ao uso e à divulgação de PHI.
Isso inclui implementar salvaguardas para proteger as PHI privacidade em CRM e restringindo seu uso e divulgação apenas a fins autorizados.
A Regra de Privacidade também concede aos indivíduos o direito de acessar e controlar suas PHI, incluindo o direito de solicitar uma cópia de suas PHI, de ter erros corrigidos em suas PHI e de serem notificados sobre qualquer uso ou divulgação não autorizados de suas PHI.
Quem deve seguir a HIPAA?
1. Profissionais de saúde
Desde que troquem dados, “provedor de cuidados de saúde” refere-se a quase todas as partes envolvidas nas práticas médicas:
- Médicos
- Clínicas
- Psicólogos
- Médicos e quiropraxistas
- Quiropráticos
- Lares de idosos
- Farmácias
2. Planos de saúde
Isso inclui empresas de seguro de saúde, HMOs, planos de saúde de empresas e programas governamentais que pagam pela assistência médica (Medicare, Medicaid).
3. Empresas de processamento de dados de saúde
As câmaras de compensação de saúde processam informações de saúde fora do padrão que recebem de outra entidade, convertendo-as em um formato padrão.
4. Parceiros de negócios
Terceiros que prestam serviços a uma entidade coberta e usam ou divulgam informações de saúde protegidas são considerados parceiros comerciais. Isso inclui entidades sediadas no exterior, como serviços de gestão e processadores de dados (plataforma de CRM).
A HIPAA estabelece que toda informação de saúde identificável pessoalmente mantida ou transmitida por uma entidade coberta, independentemente de como é coletada, compartilhada, transmitida ou armazenada, está sujeita aos requisitos da Lei de Privacidade.
Informações de Saúde Protegidas (PHI)
De acordo com as regras da HIPAA, a HIPAA aplica-se a todos os 18 campos de “informações de saúde identificáveis pessoalmente” pertencentes ou divulgadas por uma Entidade Coberta ou seu Associado Comercial, sejam eletrônicas, em papel ou orais.
- Nome
- Endereço
- Data de nascimento
- Número de Seguridade Social
- Histórico médico
- Fotografias
Nomes, endereços e números de telefone não constituem PHI, a menos que você os vincule a detalhes médicos, serviços de saúde ou tratamentos.
Ao enviar lembretes de consultas, por exemplo, é melhor evitar incluir detalhes específicos. Simplesmente escreva algo como “Lembro-lhe da sua consulta em [data] em [local]”. Não há necessidade de mencionar o tratamento ou a especialidade.
As violações mais comuns da HIPAA
As violações da HIPAA mais comuns são aquelas cometidas internamente, geralmente devido à falta de diligência em seguir as diretrizes da regra.
As organizações podem infringir as regras ao não manterem as informações dos pacientes seguras, ao não treinarem os funcionários sobre como proteger dados confidenciais e ao não descartarem registros sensíveis corretamente.
Outras violações incluem deixar de fornecer os avisos necessários aos pacientes sobre suas informações de saúde, não aderir aos processos adequados para solicitar e conceder acesso a prontuários médicos, e não monitorar e auditar adequadamente o acesso dos funcionários a dados confidenciais.
Mesmo infrações aparentemente menores podem levar a consequências graves, como multas pesadas e potencial pena de prisão.
As infrações comuns incluem:
- Publicar PHI online
- Envio de PHI por engano
- Arrombamento de escritório
- Ataque cibernético
Salvaguardas Técnicas da HIPAA
As salvaguardas técnicas são “a tecnologia, a política e os procedimentos para seu uso que protegem as informações eletrônicas de saúde protegidas e controlam o acesso a elas”.
Uma entidade coberta deve implementar medidas de segurança que sejam razoáveis e apropriadas para sua organização, a fim de manter os padrões necessários de proteção.
Essas medidas devem ser razoável e adequado para a sua organização, levando em consideração o porte, a complexidade e o escopo de suas operações, bem as quais os riscos potenciais para as informações de saúde protegidas pelas quais são responsáveis por proteger.
As medidas incluem salvaguardas administrativas, físicas e técnicas para garantir a confidencialidade, a integridade e a disponibilidade das informações.
Além disso, eles devem ter um processo estabelecido para revisar regularmente suas medidas de segurança e atualizá-las conforme necessário para garantir que permaneçam adequadas e eficazes.
Controle de acesso
Isso deve estar em vigor para garantir que apenas aqueles que precisam de acesso às PHI possam acessá-las. Os controles de acesso devem permitir que os usuários autorizados acessem apenas o mínimo necessário de informações necessárias para desempenhar suas funções.
Integridade
Além disso, como uma entidade coberta, você deve implementar políticas e procedimentos para proteger as PHI contra modificação ou destruição inadequada.
As organizações também podem determinar como fontes externas podem alterar a integridade das informações. Os logs de auditoria e os backups seguros ajudarão a manter a integridade dos dados.
Transmissão de dados segura
As organizações de saúde também dependem de trocas de dados seguras (segurança de dados), particularmente devido ao aumento dos prontuários eletrônicos e das trocas de informações de saúde (HIEs).
Certificação de CRM em Conformidade com a HIPAA
A Lei de Portabilidade e Responsabilidade de Seguros de Saúde estabelece regras rígidas, mas ele não fornece nenhuma certificação oficial para softwares, empresas ou indivíduos. Cada organização deve garantir que cumpre as salvaguardas necessárias por conta própria.
Transmissão de PHI por e-mail
O HHS considera o consentimento implícito se um indivíduo fornecer a um provedor de saúde um endereço de e-mail ou iniciar a comunicação por e-mail. No entanto, você deve alertar sobre os riscos potenciais do compartilhamento de PHI por e-mail e documentar essa informação.
De acordo com Diretrizes do HHS sobre os requisitos de e-mail da HIPAA, é essencial implementar salvaguardas razoáveis para a transmissão de PHI por e-mail, aderir ao padrão do mínimo necessário e garantir que a transmissão eletrônica de PHI esteja em conformidade com a Regra de Segurança.
Apesar destas diretrizes, o envio de PHI por e-mail é fortemente desaconselhado. Recomendamos métodos alternativos, como armazenamento protegido por senha acessível apenas através de conexões seguras (https).
Uma solução prática para enviar informações confidenciais por e-mail é o Secret Once (secretonce.com), que é gratuito para uso, mas também permite transferências de arquivos na versão empresarial.
CRM para melhorar a experiência do paciente
Proporcionar um excelente atendimento médico pode ser tanto fácil quanto complexo, dependendo da situação. Para alguns profissionais de saúde, fornecer cuidados de qualidade pode ser relativamente simples.
No entanto, para outros, prestar um excelente atendimento médico pode ser um processo demorado e tedioso. O diagnóstico e o tratamento de pacientes podem envolver a análise cuidadosa de sintomas e histórico médico, a solicitação e interpretação de resultados de exames, e a exploração de diferentes tratamentos e medicamentos.
Além disso, os profissionais médicos também devem levar em consideração o estilo de vida, o contexto cultural e as preferências pessoais de seus pacientes ao elaborar um plano de tratamento eficaz.
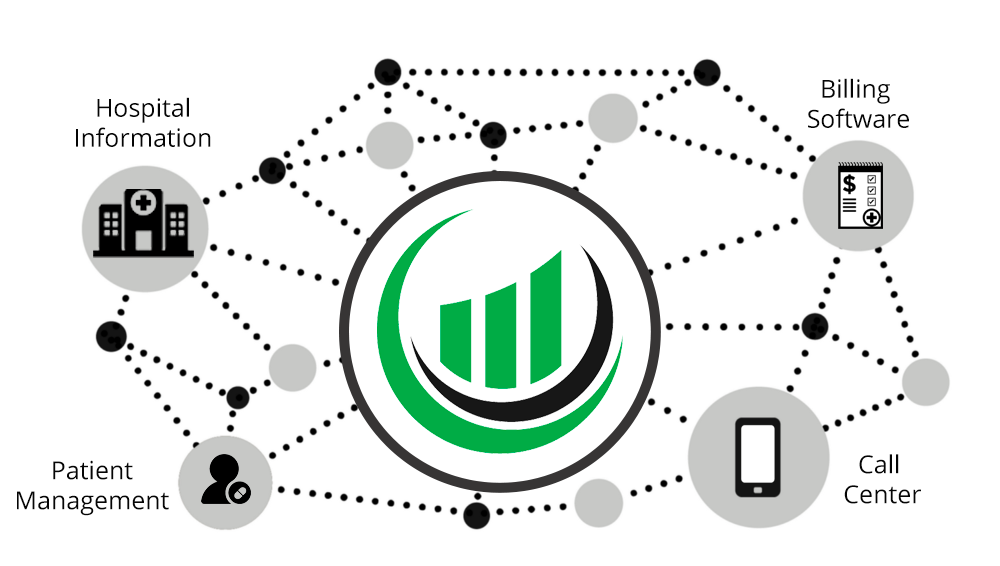
Muitos trabalhadores temem as tarefas rotineiras que vêm com o trabalho, como agendar consultas, fazer encaminhamentos e atualizar os pacientes sobre os resultados dos exames. Essas tarefas podem tirar o foco de proporcionar uma experiência de alta qualidade ao paciente.
Estes desafios eram exatamente o que CRM – o software de Gestão de Relacionamento com o Cliente (CRM) – deveria resolver.
As equipes de vendas na indústria de saúde podem usar o software de CRM para melhorar as operações e retenção de pacientes.
Organizações que desejam vincular sua conta de CRM ao prontuário eletrônico (EHR) podem usar API e Widgets da nossa Portal de CRM para habilitar integrações com outros aplicativos e personalização de conteúdo.
Com nossa API, você pode sincronizar os dados do seu CRM com aplicativos externos e bancos de dados em tempo real.
Dessa forma, você terá todas as informações necessárias no Onpipeline, como dados sobre hospitais, detalhes de cobrança ou quaisquer outros dados relevantes durante o processo de vendas.
Nossa API é fácil de usar até mesmo para desenvolvedores de nível pleno. Se você precisar de qualquer suporte técnico ou informação, nossa equipe está à disposição para ajudar.
O que é um Contrato de Associado de Negócios?
O HHS diz que qualquer pessoa que realize atividades que exijam acesso a PHI para uma entidade coberta é considerada um Associado Comercial.
Este indivíduo ou organização também pode fornecer serviços a uma entidade coberta. Exemplos de serviços incluem análises, serviços jurídicos, Provedores de Serviços em Nuvem (CSPs) e CRMs compatíveis com a HIPAA. .
A HIPAA autoriza entidades cobertas a divulgar informações protegidas de saúde apenas para auxiliar a entidade coberta em suas atividades de cuidados de saúde.
O contrato de associado de negócios (BAA) é usado para estabelecer as responsabilidades de um associado comercial em relação à proteção das PHI (informações de saúde protegidas) de um paciente (conformidade com a HIPAA). Este acordo descreve as expectativas e os requisitos de ambas as partes e é juridicamente vinculativo.
O que é uma Solução de CRM para a Saúde?
É um sistema para gerenciar a captação de pacientes, relacionamento com pacientes, informações de pacientes, interações e gastos. Você pode atualizar os detalhes de todos os seus pacientes em uma única plataforma e obter uma visão completa em tempo real.
Com o nosso CRM fácil de usar, a sua organização de saúde tem a opção de adicionar campos personalizados para atender melhor às suas necessidades individuais.
Você pode obter uma variedade de visualizações para oferecer experiências personalizadas, permitindo acessar dados demográficos de pacientes, dados de pacientes, atividades, conversas, chamadas telefônicas, e-mails e muito mais.
Com o Onpipeline, você pode monitorar seu jornada do paciente do contato inicial até a resolução completa de suas necessidades, proporcionando um atendimento melhor e operações mais eficientes.
O Onpipeline está em conformidade com a HIPAA?
O Onpipeline CRM está em conformidade com a HIPAA Software de CRM. Atendemos às salvaguardas físicas e técnicas conforme exigido pela HIPAA.
Criptografamos os dados armazenados em nossos servidores. A transmissão de dados é feita via HTTPS / Secure Sockets Layer, onde obtememos classificação geral A+ (que é o máximo).
Autenticação de dois fatores (2FA)
Impeça o acesso não autorizado às contas de usuário, mesmo no caso de uma senha comprometida. Ao implementar a autenticação de dois fatores (2FA), uma camada adicional de segurança é introduzida. Isso envolve a geração de um código de verificação único e de uso único que é entregue na caixa de entrada de e-mail do usuário sempre que ele tenta fazer login com suas credenciais de identificação e senha.
Restrição de IP
Definir endereços IP específicos para permitir o acesso à conta é uma ferramenta útil para restringir a entrada apenas a usuários localizados em uma área específica (como o escritório ou uma VPN). Qualquer usuário que tentar fazer login com um endereço IP que não seja reconhecido e incluído na lista especificada receberá uma mensagem de erro e será impedido de prosseguir.